Segurança precisa fazer parte das decisões sobre continuidade, orçamento e responsabilidades. Uma violação pode exigir resposta técnica e mobilizar diferentes áreas do negócio.
O custo na amostra brasileira
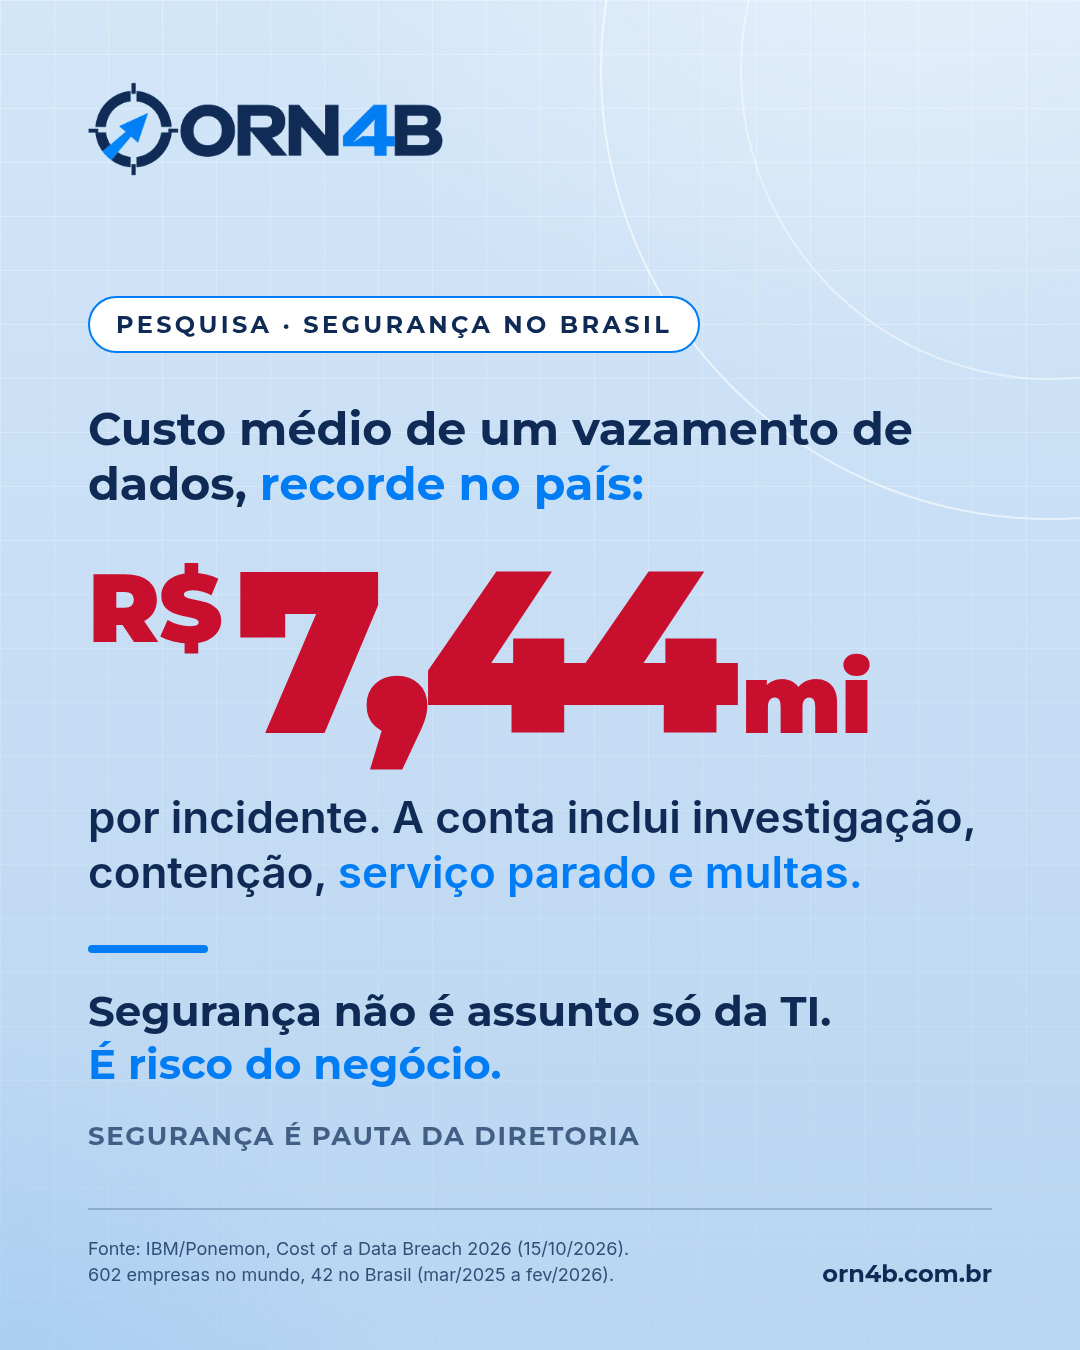
Segundo a cobertura do Convergência Digital de 15/10/2026 sobre o estudo IBM/Ponemon, a média brasileira foi de R$ 7,44 milhões por violação, recorde da série: 3,5% acima dos R$ 7,19 milhões de 2025. O recorte inclui 42 organizações. Entre os setores, saúde registrou R$ 12,55 milhões; tecnologia, R$ 8,96 milhões; serviços, R$ 8,63 milhões.
A média não é um orçamento de perda para qualquer empresa. Porte, contexto, extensão do incidente e capacidade de resposta importam. Os custos podem abranger investigação, contenção, recuperação, interrupções e eventuais penalidades.
Pessoas e fornecedores também entram na discussão
Na mesma cobertura, phishing e comprometimento da cadeia de suprimentos responderam, cada um, por 16% das causas iniciais no Brasil, com custos médios de R$ 7,93 milhões e R$ 7,32 milhões, respectivamente.
Para a ORN4B, isso reforça a necessidade de combinar capacitação, proteção de identidades e acompanhamento de terceiros. Um controle isolado não substitui a gestão do conjunto de exposições.
Mais ferramentas exigem integração e operação
Os fatores reportados foram associados a diferenças médias de custo: complexidade, +R$ 645,2 mil; shadow IT, +R$ 720,3 mil; testes ofensivos, −R$ 579,4 mil; criptografia, −R$ 478,1 mil; gestão de credenciais, −R$ 454,7 mil. Não são economias garantidas nem valores a somar.
Shadow IT é o uso de sistemas e aplicativos fora do conhecimento ou da gestão da empresa. Antes de ampliar o conjunto de ferramentas, vale entender quais controles existem, como se integram e quem os opera.
O contexto global da pesquisa
O comunicado global da IBM, de 29/07/2026, informa que o levantamento examinou violações vividas por 602 organizações, entre março de 2025 e fevereiro de 2026. Na amostra global, 37% declararam criptografar dados sensíveis tanto em repouso quanto em trânsito. Essa proporção não descreve todas as empresas.
O que a diretoria pode fazer agora
- Definir responsáveis e acompanhamento. Tratar a segurança na pauta do negócio, com critérios para priorizar riscos e investimentos.
- Preparar as pessoas. Integrar capacitação contínua a controles de acesso, verificação de solicitações e canais de comunicação de incidentes.
- Revisar fornecedores e parceiros. Entender quem acessa sistemas e informações, quais permissões são necessárias e como o risco é acompanhado.
- Diagnosticar o ambiente. Mapear ativos, acessos, aplicações não autorizadas e proteção dos dados, considerando também as obrigações aplicáveis à organização.
- Organizar a execução. Priorizar integração, operação e manutenção dos controles, com testes e um plano de resposta a incidentes.
Essas são recomendações da ORN4B para orientar a discussão, não uma promessa de retorno ou uma conclusão de que comprar menos ferramentas sempre produz melhores resultados.
A sequência ORN4B
Trabalhamos numa sequência clara: inspirar, capacitar, diagnosticar, planejar e transformar. A liderança compreende o risco; as equipes desenvolvem competências; o diagnóstico identifica exposições; e o plano organiza prioridades, responsáveis e etapas de implantação.
A tecnologia deve apoiar a necessidade real do negócio, com governança e segurança desde o início.
Vamos conversar
Quer avaliar onde sua empresa está exposta? Preencha o formulário de contato da ORN4B para conversarmos sobre assessment e capacitação das equipes.
Fontes e referências
- Convergência Digital — cobertura do recorte brasileiro, 15/10/2026. Valores brasileiros atribuídos a essa cobertura.
- IBM — comunicado global, 29/07/2026. Metodologia global e criptografia.
- IBM — página do Cost of a Data Breach 2026.